
Stories
-
![رياضة]()
رياضة
RT STORIES
"هذا ليس اعتذارا".. الزلزولي يرد على جدل ارتدائه قميصاً يرمز إلى دعمه مدينة سبتة
!["هذا ليس اعتذارا".. الزلزولي يرد على جدل ارتدائه قميصاً يرمز إلى دعمه مدينة سبتة]() #اسأل_أكثر #Question_More
RT STORIES
ناد يدخل سباق التعاقد مع "طريد" برشلونة
![ناد يدخل سباق التعاقد مع "طريد" برشلونة]() #اسأل_أكثر #Question_More
RT STORIES
فليك يعلن عن مرشحه للفوز بالكرة الذهبية
![فليك يعلن عن مرشحه للفوز بالكرة الذهبية]() #اسأل_أكثر #Question_More
RT STORIES
الاتحاد المغربي يفاجئ ريال بيتيس بقرار حاسم بشأن الزلزولي
![الاتحاد المغربي يفاجئ ريال بيتيس بقرار حاسم بشأن الزلزولي]() #اسأل_أكثر #Question_More
RT STORIES
رسميا.. "يويفا" يعلن استضافة "كامب نو" نهائي دوري أبطال أوروبا 2029
![رسميا.. "يويفا" يعلن استضافة "كامب نو" نهائي دوري أبطال أوروبا 2029]() #اسأل_أكثر #Question_More
RT STORIES
للمرة الأولى على أرض إفريقية.. عاصمة جديدة تدخل تاريخ البطولات العالمية لألعاب القوى
![للمرة الأولى على أرض إفريقية.. عاصمة جديدة تدخل تاريخ البطولات العالمية لألعاب القوى]() #اسأل_أكثر #Question_More
RT STORIES
ليكيب تكشف أبرز 5 مرشحين للفوز بالكرة الذهبية (صورة)
![ليكيب تكشف أبرز 5 مرشحين للفوز بالكرة الذهبية (صورة)]() #اسأل_أكثر #Question_More
RT STORIES
قرار جديد يمهد لعودة البطولات الدولية إلى روسيا
![قرار جديد يمهد لعودة البطولات الدولية إلى روسيا]() #اسأل_أكثر #Question_More
RT STORIES
عرض إنجليزي مفاجئ لسيرجيو راموس
![عرض إنجليزي مفاجئ لسيرجيو راموس]() #اسأل_أكثر #Question_More
RT STORIES
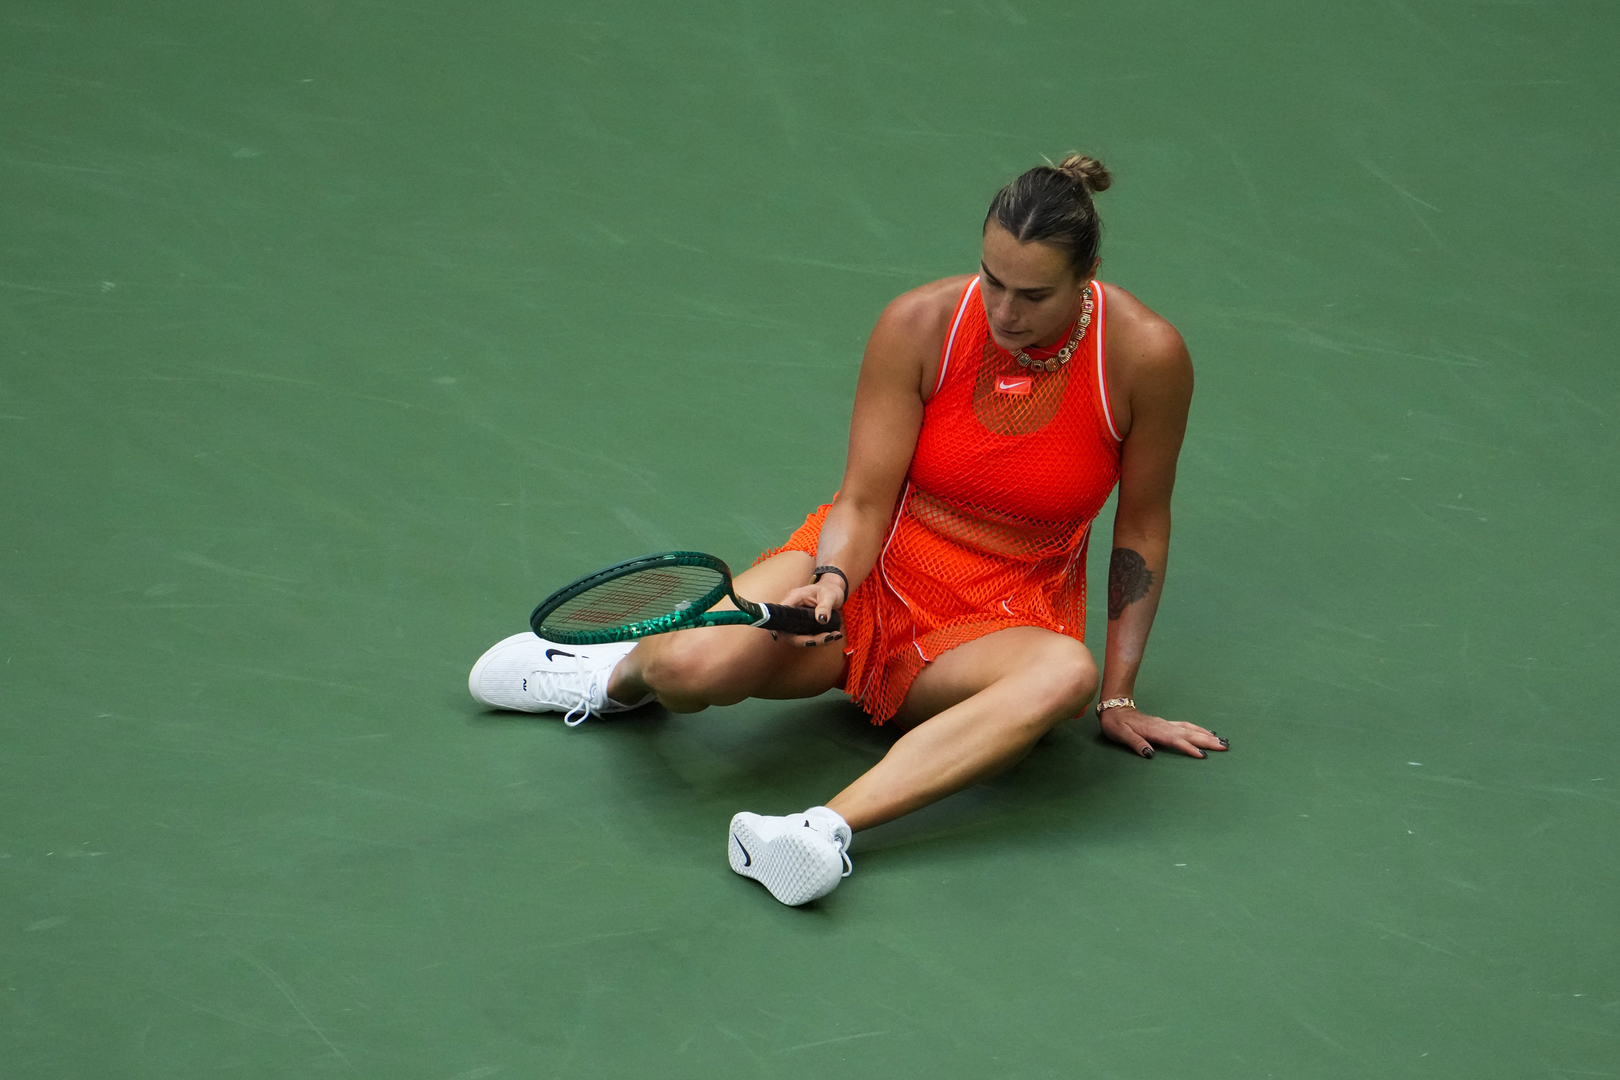
سابالينكا تدفع ثمن غضبها في نهائي أمريكا المفتوحة
![سابالينكا تدفع ثمن غضبها في نهائي أمريكا المفتوحة]() #اسأل_أكثر #Question_More
RT STORIES
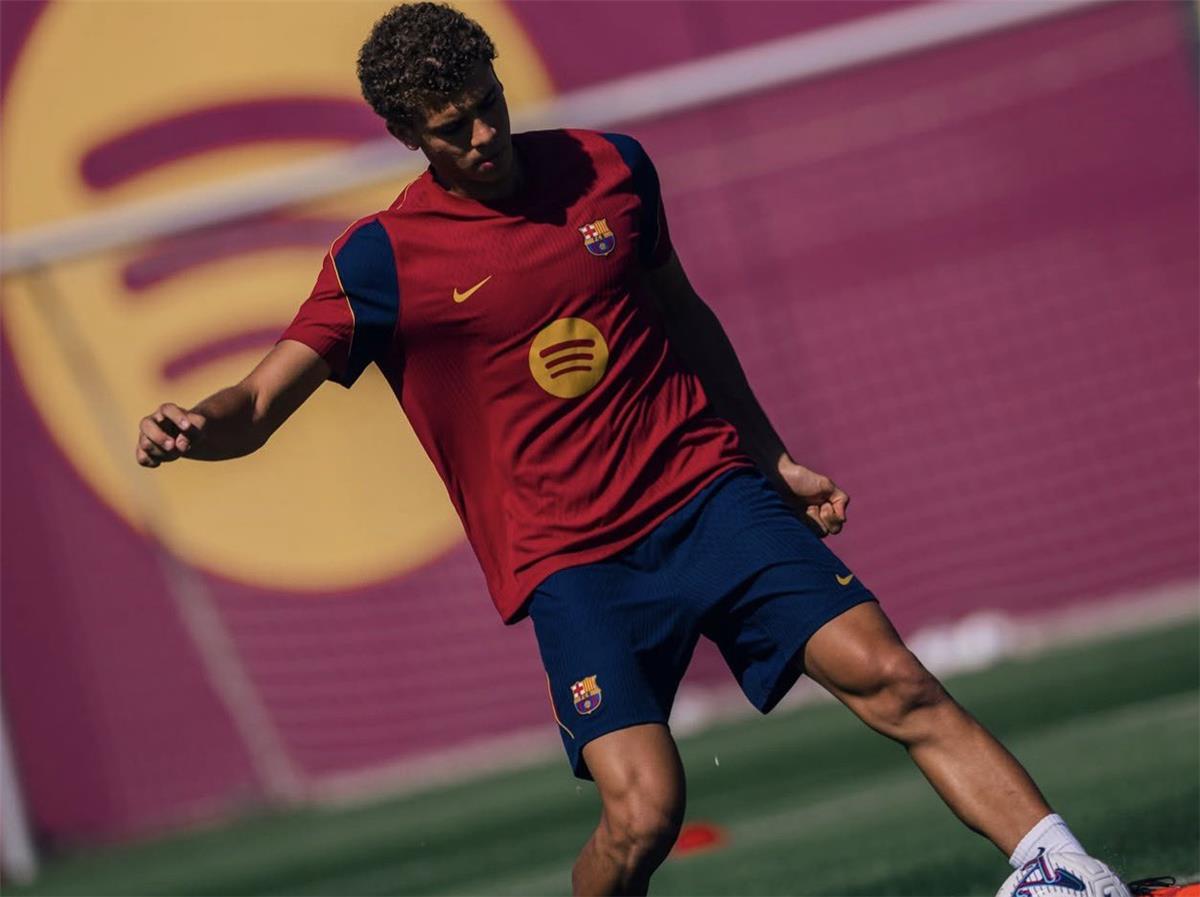
موعد توقيع حمزة عبد الكريم عقده الجديد مع برشلونة
![موعد توقيع حمزة عبد الكريم عقده الجديد مع برشلونة]() #اسأل_أكثر #Question_More
RT STORIES
مقاتل أمريكي يكشف سبب رغبته في الحصول على الجنسية الروسية واعتناق الأرثوذكسية
![مقاتل أمريكي يكشف سبب رغبته في الحصول على الجنسية الروسية واعتناق الأرثوذكسية]() #اسأل_أكثر #Question_More
RT STORIES
"يخالف ثقافتنا السعودية".. الهلال يتحرك لتغيير دقيقة الصمت الآسيوية قبل مواجهة الغرافة
!["يخالف ثقافتنا السعودية".. الهلال يتحرك لتغيير دقيقة الصمت الآسيوية قبل مواجهة الغرافة]() #اسأل_أكثر #Question_More
RT STORIES
بسبب قميص.. الزلزولي في قلب الجدل المغربي
![بسبب قميص.. الزلزولي في قلب الجدل المغربي]() #اسأل_أكثر #Question_More
RT STORIES
نيمار يستقبل زميلا جديدا من نجوم أوروبا في سانتوس
![نيمار يستقبل زميلا جديدا من نجوم أوروبا في سانتوس]() #اسأل_أكثر #Question_More
RT STORIES
الهند تتوج بكأس آسيا للكريكيت.. وتغادر منصة التتويج دون الكأس (فيديو)
![الهند تتوج بكأس آسيا للكريكيت.. وتغادر منصة التتويج دون الكأس (فيديو)]() #اسأل_أكثر #Question_More
RT STORIES
منافس خليجي محتمل لإنفانتينو في انتخابات رئاسة "فيفا"
![منافس خليجي محتمل لإنفانتينو في انتخابات رئاسة "فيفا"]() #اسأل_أكثر #Question_More
RT STORIES
قازان تستعد لمواجهة روسيا وإيران بقرار استثنائي بشأن الكحول
![قازان تستعد لمواجهة روسيا وإيران بقرار استثنائي بشأن الكحول]() #اسأل_أكثر #Question_More
![رياضة]() رياضة
-
![العملية العسكرية الروسية في أوكرانيا]()
العملية العسكرية الروسية في أوكرانيا
RT STORIES
مقاطعة خاركوف.. لقطات لمعارك تحرير بلدة أولخوفاتكا
![مقاطعة خاركوف.. لقطات لمعارك تحرير بلدة أولخوفاتكا]() #اسأل_أكثر #Question_More
RT STORIES
محور دوبروبوليه.. تدمير مركز التحكم بالطائرات المسيرة الأوكرانية
![محور دوبروبوليه.. تدمير مركز التحكم بالطائرات المسيرة الأوكرانية]() #اسأل_أكثر #Question_More
RT STORIES
لافروف: روسيا مستعدة دائما للمفاوضات بشأن أوكرانيا ولم تغير موقفها
![لافروف: روسيا مستعدة دائما للمفاوضات بشأن أوكرانيا ولم تغير موقفها]() #اسأل_أكثر #Question_More
RT STORIES
وزير الدفاع البريطاني الأسبق يدعو لندن لإسقاط المسيرات الروسية فوق الأراضي الأوكرانية
![وزير الدفاع البريطاني الأسبق يدعو لندن لإسقاط المسيرات الروسية فوق الأراضي الأوكرانية]() #اسأل_أكثر #Question_More
RT STORIES
الدفاع الروسية: ضربات مركزة تطال الموانئ واللوجستيات الأوكرانية وإسقاط 222 مسيرة
![الدفاع الروسية: ضربات مركزة تطال الموانئ واللوجستيات الأوكرانية وإسقاط 222 مسيرة]() #اسأل_أكثر #Question_More
RT STORIES
إحباط هجوم مضاد للقوات الأوكرانية المحاصرة في خاركوف وتطويق 1700 عسكري
![إحباط هجوم مضاد للقوات الأوكرانية المحاصرة في خاركوف وتطويق 1700 عسكري]() #اسأل_أكثر #Question_More
RT STORIES
القوات الروسية تزيد الضغط على القوات الأوكرانية قرب أوريخوف في زابوروجيه
![القوات الروسية تزيد الضغط على القوات الأوكرانية قرب أوريخوف في زابوروجيه]() #اسأل_أكثر #Question_More
RT STORIES
محكمة كندية تغلق نهائيا صندوقا يحمل اسم النازي الأوكراني هونكا
![محكمة كندية تغلق نهائيا صندوقا يحمل اسم النازي الأوكراني هونكا]() #اسأل_أكثر #Question_More
RT STORIES
أوكرانيا تفقد منفذها إلى البحر الأسود عبر دنيبرو-بوغ والقوات الروسية تحظر مرور السفن
![أوكرانيا تفقد منفذها إلى البحر الأسود عبر دنيبرو-بوغ والقوات الروسية تحظر مرور السفن]() #اسأل_أكثر #Question_More
![العملية العسكرية الروسية في أوكرانيا]() العملية العسكرية الروسية في أوكرانيا
-
![المواجهة الحوثية السعودية]()
المواجهة الحوثية السعودية
RT STORIES
السعودية تؤكد حقها المشروع في الدفاع عن نفسها
![السعودية تؤكد حقها المشروع في الدفاع عن نفسها]() #اسأل_أكثر #Question_More
RT STORIES
إنهاء حالة الخطر بعد إنذارات سابقة على مكة المكرمة والطائف وجدة في السعودية
![إنهاء حالة الخطر بعد إنذارات سابقة على مكة المكرمة والطائف وجدة في السعودية]() #اسأل_أكثر #Question_More
RT STORIES
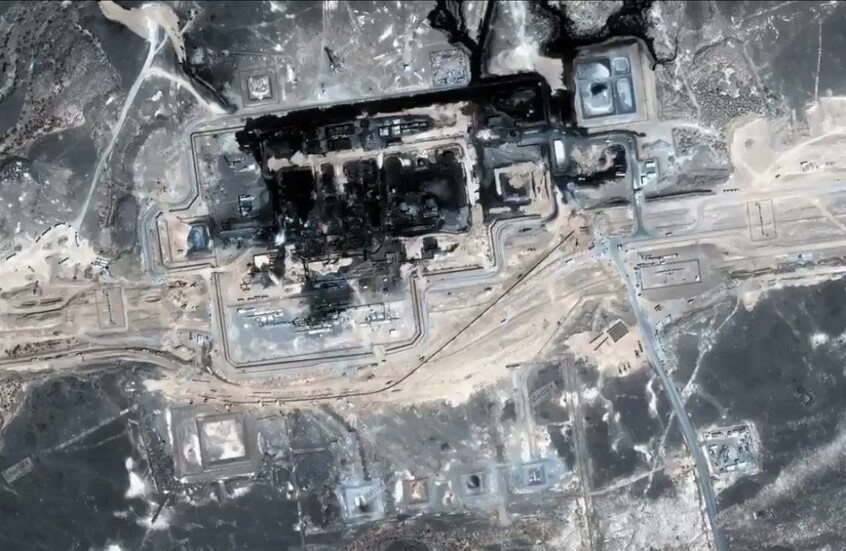
مسؤولون عراقيون يشيرون إلى تورط "طرف ثالث" في استهداف خط أنابيب "شرق-غرب" السعودي
![مسؤولون عراقيون يشيرون إلى تورط "طرف ثالث" في استهداف خط أنابيب "شرق-غرب" السعودي]() #اسأل_أكثر #Question_More
RT STORIES
أسعار النفط تواصل ارتفاعها بعد الهجمات الجديدة على السعودية
![أسعار النفط تواصل ارتفاعها بعد الهجمات الجديدة على السعودية]() #اسأل_أكثر #Question_More
RT STORIES
الحوثيون يعلنون استهدافهم بـ54 غارة سعودية
![الحوثيون يعلنون استهدافهم بـ54 غارة سعودية]() #اسأل_أكثر #Question_More
RT STORIES
إعلام: لندن تلقت طلبا سعوديا للحصول على مساعدة عسكرية في اليمن
![إعلام: لندن تلقت طلبا سعوديا للحصول على مساعدة عسكرية في اليمن]() #اسأل_أكثر #Question_More
![المواجهة الحوثية السعودية]() المواجهة الحوثية السعودية
-
![حرب الخليج]()
حرب الخليج
RT STORIES
طهران ترد على ترامب: لا تفاوض إلا بعد تحقيق شروطنا وانتهى
![طهران ترد على ترامب: لا تفاوض إلا بعد تحقيق شروطنا وانتهى]() #اسأل_أكثر #Question_More
RT STORIES
إيران تنفي وجود أنشطة في جبل الفأس وواشنطن تمنع رئيس هيئة الطاقة الذرية الإيرانية من دخول فيينا
![إيران تنفي وجود أنشطة في جبل الفأس وواشنطن تمنع رئيس هيئة الطاقة الذرية الإيرانية من دخول فيينا]() #اسأل_أكثر #Question_More
RT STORIES
ترامب: ارتفاع الأسعار سببه بايدن وليس إدارتي
![ترامب: ارتفاع الأسعار سببه بايدن وليس إدارتي]() #اسأل_أكثر #Question_More
RT STORIES
إيران: فقدان صيادين جراء هجوم بطائرة مسيرة أمريكية استهدف قاربي صيد في مياه هرمزغان
![إيران: فقدان صيادين جراء هجوم بطائرة مسيرة أمريكية استهدف قاربي صيد في مياه هرمزغان]() #اسأل_أكثر #Question_More
![حرب الخليج]() حرب الخليج
-
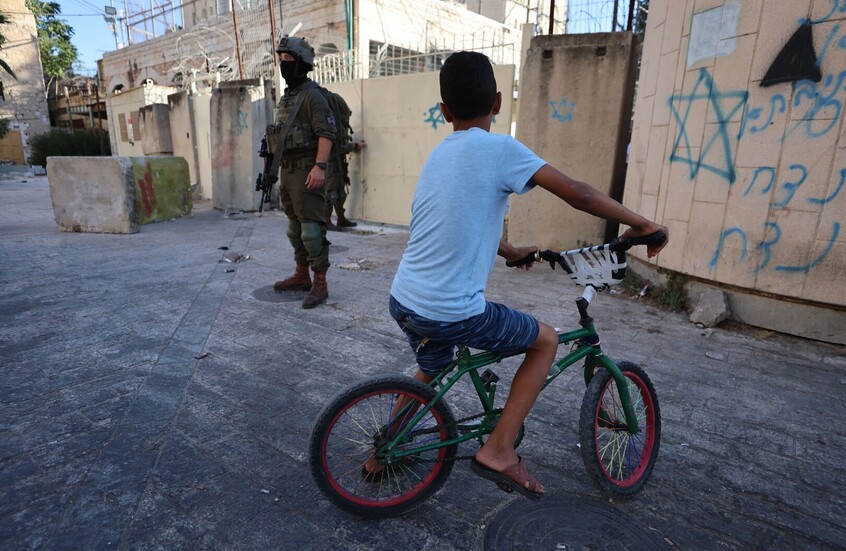
![الضفة الغربية.. قوات الجيش الإسرائيلي تقتحم بلدة بلعا]()
الضفة الغربية.. قوات الجيش الإسرائيلي تقتحم بلدة بلعا
RT STORIES
الضفة الغربية.. قوات الجيش الإسرائيلي تقتحم بلدة بلعا
![الضفة الغربية.. قوات الجيش الإسرائيلي تقتحم بلدة بلعا]() #اسأل_أكثر #Question_More
-
![الإكوادور.. دخان حرائق الغابات يغمر العاصمة كيتو]()
الإكوادور.. دخان حرائق الغابات يغمر العاصمة كيتو
RT STORIES
الإكوادور.. دخان حرائق الغابات يغمر العاصمة كيتو
![الإكوادور.. دخان حرائق الغابات يغمر العاصمة كيتو]() #اسأل_أكثر #Question_More
-
![الولايات المتحدة.. تحطم مروحية من طراز «بيل 206» أثناء التحليق الثابت]()
الولايات المتحدة.. تحطم مروحية من طراز «بيل 206» أثناء التحليق الثابت
RT STORIES
الولايات المتحدة.. تحطم مروحية من طراز «بيل 206» أثناء التحليق الثابت
![الولايات المتحدة.. تحطم مروحية من طراز «بيل 206» أثناء التحليق الثابت]() #اسأل_أكثر #Question_More
-
![وحدة سرية في الدفاع الألمانية تسلح أوكرانيا بسرعة كبيرة وتتجاوز القواعد الحكومية للمشتريات]()
وحدة سرية في الدفاع الألمانية تسلح أوكرانيا بسرعة كبيرة وتتجاوز القواعد الحكومية للمشتريات
RT STORIES
وحدة سرية في الدفاع الألمانية تسلح أوكرانيا بسرعة كبيرة وتتجاوز القواعد الحكومية للمشتريات
![وحدة سرية في الدفاع الألمانية تسلح أوكرانيا بسرعة كبيرة وتتجاوز القواعد الحكومية للمشتريات]() #اسأل_أكثر #Question_More
-
![الجيش الإسرائيلي يصدر توصيات بشأن التعامل مع الحوثيين]()
الجيش الإسرائيلي يصدر توصيات بشأن التعامل مع الحوثيين
RT STORIES
الجيش الإسرائيلي يصدر توصيات بشأن التعامل مع الحوثيين
![الجيش الإسرائيلي يصدر توصيات بشأن التعامل مع الحوثيين]() #اسأل_أكثر #Question_More

غوغل تحظر تطبيقا خطيرا في أندرويد .. فإذا كنت حمّلته، احذفه الآن!
حُث مستخدمو "أندرويد" على التحقق من هواتفهم بعد اكتشاف تطبيق خطير يمكن أن يسرق التفاصيل المصرفية الشخصية.

وأصدر التحذير العاجل من قبل فريق الأمان في Pradeo، الذي وجد تطبيقا مشهورا يسمى "2FA Authenticator" قادرا على تثبيت برامج ضارة على أجهزة "أندرويد" بعد تنزيله. وما يجعل هذا التهديد أسوأ هو أن هذه الأنواع من التطبيقات يُعلن عنها بالفعل على أنها تساعد في الحفاظ على أمان الأجهزة عن طريق إضافة طبقات إضافية من الأمان.

"احذفها حالا".. غوغل تحظر 21 تطبيق "أندرويد" يستخدمها الملايين!
ويقوم 2FA Authenticator بالعكس تماما مع إصابة الأجهزة بخلل يسمى Vultur هدفه الوحيد هو استهداف الخدمات المالية وسرقة الأموال من الحسابات المصرفية.
ويعد التهديد خطيرا للغاية لدرجة أنه بمجرد تنبيه غوغل بالمشكلة الأسبوع الماضي، حظرت التطبيق على الفور تقريبا من متجر "بلاي".
وهذه أخبار جيدة لكن التهديد لم ينته بعد: أي شخص قام بالفعل بتثبيت هذا البرنامج لا يزال معرضا للخطر، لذا من الضروري حذفه على الفور.
وفي حديث عن التهديد، قال Pradeo: "اكتشف الباحثون تطبيقا خبيثا للهاتف المحمول اسمه 2FA Authenticator، وُزّع على "غوغل بلاي" وثُبّت أكثر من 10 آلاف مرة. ويُستفاد منه بواسطة مجرمي الإنترنت لتثبيت برامج ضارة سرا على الأجهزة المحمولة".
ويأتي هذا التهديد الأخير بعد اكتشاف خطأ آخر يسمى BRATA، يصيب الهواتف ولا يسرق الأموال فحسب، بل يمسح الجهاز بأكمله لتجنب تعقبه.
المصدر: إكسبريس


التعليقات